社員が辞める時、会社がやる手続きは社会保険や給与のほうに目が行きがちです。IT側の手続きは後回しになり、気がつくと、辞めた人のアカウントでメールもクラウドのファイルもまだ開ける、という状態が何か月も続いていたりします。
悪意の話とは限りません。むしろ多くの場合、辞めた本人も会社も、アカウントが残っていることを忘れています。問題は、忘れられたアカウントほど誰も見ていないことです。
辞めた人のアカウントが残ると起きること
IPAの組織における内部不正防止ガイドラインは、この点をはっきり書いています。
異動又は退職によって不要となった利用者 ID が削除されていないと、役職員及び元役職員によって不正に利用されて、重要情報にアクセスされる恐れがあります。
IPAが毎年まとめている情報セキュリティ10大脅威でも、組織の脅威の一つに内部不正による情報漏えいが挙がっていて、その内部関係者には元従業員も含まれています。
とはいえ、元の社員が顧客リストを持ち出す、という話だけではありません。誰も使っていないアカウントは、パスワードが漏れて第三者に乗っ取られても気づかれにくい。辞めた人がほかのサービスで同じパスワードを使っていれば、そちらから漏れることもあります。
目立たない困りごともあります。辞めた人宛てのメールに取引先からの連絡が届き続けて、誰も読んでいなかった。1人分ずつ料金がかかるサービスで、辞めた人の分を払い続けていた。どちらも、アカウントを止めるだけで防げます。
普段から持っておく、アカウントの一覧
退職の手続きがうまくいくかどうかは、実は辞める前にほぼ決まっています。誰が、どのサービスにアカウントを持っているかの一覧があるかどうかです。一覧がないと、最終日に本人の記憶を頼りに止めることになり、必ず漏れます。
一覧はExcelで十分です。列はこのくらいで足ります。
| 列 | 書くこと |
|---|---|
| サービス名 | メール、会計、予約、チャット、SNS、ドメインなど |
| 使っている人 | 1人1アカウントか、共有か |
| 管理者 | 追加や削除ができる人の名前 |
| ログインの確認先 | 二段階認証のスマホ、確認メールの届く先 |
| 支払い | 会社のカードか、誰かの個人のカードか |
見落としやすいのは右の2つです。ログインの確認コードが辞める人の私物のスマホに届く設定だと、その人がいなくなった翌日から誰もログインできなくなります。支払いが個人のカードになっているサービスは、その人が辞めてカードを止めた時に、サービスごと止まることがあります。
IPAの中小企業の情報セキュリティ対策ガイドライン 第4.0版も、退職時に情報や機器、ID、鍵などを回収し、チェックリストや記録で実行状況を見えるようにするよう勧めています。一覧はそのチェックリストの土台になります。入社した日と辞めた日に必ず更新する、と決めておいてください。
退職が決まったら、最終日までに
最終日にすべてをやろうとすると間に合いません。退職が決まった時点で一覧を開き、その人の行を確認するところから始めます。
最終日までに済ませておきたいのは次のことです。
- 仕事のファイルを、個人のフォルダから共有の場所へ移す
- 取引先に、今後の連絡先を伝えてもらう
- ログインの確認先が本人のスマホになっているものを、会社の端末や管理者に移す
- 本人しか知らないパスワードや手順を、管理者に引き渡す
ファイルの移し替えは、本人がいるうちにやるのがいちばん早い。どのフォルダが仕事に要るのかは、本人にしか分からないからです。辞めた後に管理者がアカウントを開いて探すこともできますが、何倍も時間がかかります。
日程にも注意がいります。最後の2週間は有給休暇の消化で出社しない、ということはよくあります。その場合、実際に引き継ぎができるのは退職の申し出から休みに入るまでの間だけです。最終日から逆算するのでなく、最後に出社する日から逆算して予定を組んでください。
仕事のやり取りを個人のLINEでしていた場合も、ここで整理します。取引先や社内のグループに辞める人が入ったままだと、退職後も連絡が届き続けます。グループから抜けてもらうか、会社の管理するアカウントに切り替えます。本人の私物なので、会社の判断で消せるものではありません。だからこそ、在職中に話をしておく必要があります。
管理者やオーナーだった人の場合
特に注意が要るのは、辞める人がサービスの管理者やオーナーだった場合です。ホームページのドメインやサーバー、GoogleやMicrosoftの管理者、SNSの公式アカウント、Googleマップのお店の情報などは、立ち上げた人がそのまま管理者になっていることがよくあります。
管理者の権限は、本人が在職しているうちに別の人へ移します。辞めた後にやろうとすると、サービスによっては本人確認の手続きが必要になり、すぐには移せないことがあります。移す先は1人だけにせず、2人にしておくと、次に誰かが辞めた時に同じことで困りません。
ドメインは特に気をつけてください。更新の案内が辞めた人のメールに届く設定のままだと、誰も気づかないうちに更新の期限が過ぎ、ホームページも会社のメールも止まることがあります。契約者の名義と、案内の届く先を会社のものに変えておきます。
外部の制作会社やITの業者との窓口がその人だった場合は、契約の名義と連絡先も確認しておきます。業者から見て、誰が会社の担当者なのか分からなくなるのを防ぐためです。
最終日にやること
最終日は、一覧を見ながら上から順に止めます。
- メールやクラウドのアカウントを止める(ログインできない状態にする)
- その人が知っていた共有パスワードを変える(Wi-Fi、共有アカウント、複合機など)
- パソコン、スマホ、入館カード、鍵を回収する
- 私物のスマホやパソコンに入れていた会社のアプリからログアウトしてもらう
- 一覧のその人の行を更新し、止めた日付を書く
共有パスワードが一番漏れます。部署で1つのIDを使い回しているサービスは、その人のアカウントを止めても、共有のIDとパスワードを知っている限りログインできます。IPAの情報セキュリティ10大脅威 2026 解説書(組織編)も、同じアカウントを複数人で使わないことを対策に挙げています。退職をきっかけに、共有IDを1人1つに分けていくのがよい順番です。
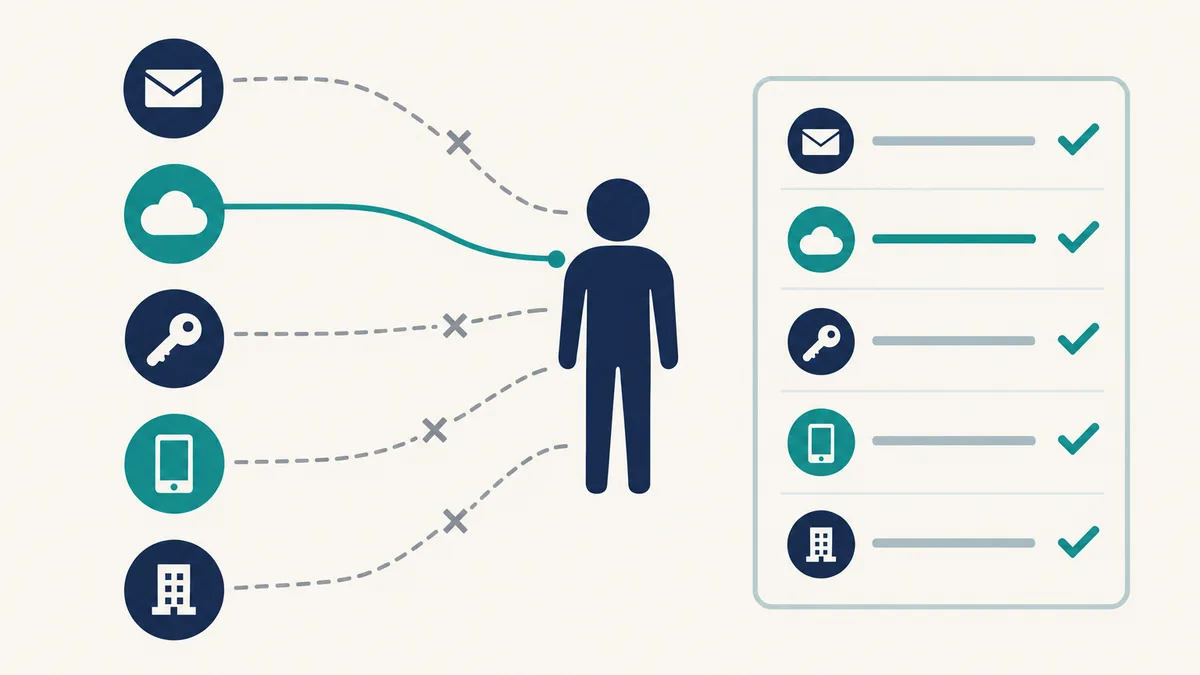
止めた後の扱いと、定期的な見直し
止めたら、すぐには消さない。サービスによっては、アカウントを消すとその人が持ち主だったファイルやメールも一緒に消えます。引き継ぎ漏れがないかを確かめ、持ち主を移し終えてから削除します。何日後に消すかを社内で決めておくと、止めたまま放置されることも防げます。
メールアドレスは少し扱いが違います。止めた後も、しばらくは取引先からのメールが届きます。届いたメールを後任か管理者に転送する設定にするか、担当が変わったことを知らせる自動返信を入れておくと、連絡の取りこぼしが減ります。転送は期限を決めて、終わったら外します。
退職のたびの手続きとは別に、一覧を定期的に見直す時間も取ります。IPAの10大脅威の解説書も、離任時の削除に加えて定期的に棚卸しをすることを勧めています。半年に1回、各サービスの管理画面でアカウントの数を数え、一覧と合っているかを見るだけでも、止め忘れは見つかります。数が合わなければ、そこに誰かの忘れられたアカウントがあります。
まずは今いる社員の分だけでも、一覧に1行ずつ書き出してみてください。入社と退職の手順までまとめて整えたい場合は、DX推進・伴走支援の内容も参考になります。